
Phishing Tool nutzt KI für voll automatisierte Vishing-Angriffe
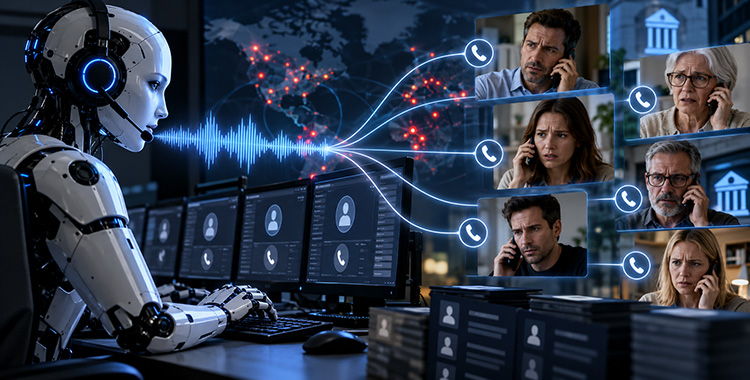
Die "Werkzeuge" für Cyber-Attacken und Phishing-Angriffe können heute von jedermann auf einschlägigen Plattformen gekauft oder gemietet werden. Dazu kommt, dass diese Werkzeuge durch Künstliche Intelligenz schneller, besser und raffinierter werden. Und deshalb gefährlicher.
Cyber-Kriminelle und Hacker arbeiten nicht ausschliesslich für sich selber, sie vertreiben oftmals ihre Tools innerhalb von professionellen Strukturen. Phishing-as-a-Service-Anbieter (PhaaS) haben Tools, Plattformen und nutzbare Infrastruktur im Programm, die im Abo-Modell gebucht werden können. Das Geschäftsmodell scheint zu florieren.
Auch Nicht-Hacker und Nicht-Profis können zu Angreifern werden, wenn sie die gewünschten einsatzfertigen Tools und Services abonnieren. Für die Wirtschaft und auch für die Finanzindustrie bedeutet das, dass sich die Zahl der Angriffe und Attacken multiplizieren und deshalb stark erhöhen kann.
Dr. Martin J. Krämer, CISO Advisor beim Sicherheits-Unternehmen KnowBe4, hat die aktuellen Entwicklungen im Bereich der Cyber-Kriminalität aufgespürt und zusammengefasst.
Mit KI werden Vishing-Angriffe voll automatisert
Sicherheitsforscher von Group IB sind auf neue Entwicklungen im Bereich des Voice Phishings (Vishing) gestossen. Die in die Phishing-as-a-Service-Plattform (PhaaS) "Balonx" integrierte Anwendung "CallFlow" kann mit Hilfe von mehreren KI-Systemen Phishing-Anrufe ohne menschliche Beteiligung führen. Dies könnte die Anzahl um ein Vielfaches erhöhen. Momentan konzentrieren sich die durch CallFlow operierten Vishing-Angriffe vor allem auf Mexiko, eine weltweite Nachahmung erscheint aber wahrscheinlich.
Einsatzbereite Phishing-Infrastruktur "aus dem Katalog"
PhaaS-Anbieter, wie der aktuell vorwiegend in Mexiko aktive Anbieter Balonx, stellen ihren Kunden vorgefertigte Phishing-Seiten und weitere entsprechende Dienstleistungen bereit. Dabei haben sich diese Angebote mittlerweile so weit professionalisiert, dass sie auf den ersten Blick leicht mit legitimen Software-as-a-Service-Anbietern (SaaS) verwechselt werden können. Die Services werden über Facebook-Gruppen beworben, die Namen wie "Base de Datos“ (Datenbasis) oder "Bases de datos Negocios Serios“ (Datenbasis Seriöse Unternehmen) tragen.
Diese Gruppen dienen als illegale Handelsplattformen für gestohlene Daten. Balonx wirbt mit Beiträgen, die Interessierte an Telegram weiterleiten sowie mit Videos, die die Echtzeit-Qualitäten des Services demonstrieren. Der Anbieter ist dabei nicht auf eine singuläre Domain angewiesen, sondern rotiert Domains kontinuierlich, was die Eindämmung des Dienstes trotz Sperrung einzelner Domains erheblich erschwert.
Eine der zentralen Erkenntnisse der Untersuchung ist die Identifikation des unabhängigen Moduls CallFlow. Dieses ermöglicht eine weitgehende Automatisierung der bislang durch menschliche Call-Operatoren ausgeführten Anrufe. Es transformiert Phishing as a Service damit von einem personalintensiven Angriffsmodell hin zu einer weitgehend automatisierten, KI-gestützten Phishing-Infrastruktur. CallFlow nutzt dafür vier unterschiedliche KI-Systeme: GPT-4o-mini, ElevenLabs mit "Carolina", OpenAI Voice sowie OpenAI Whisper.
KIs kreieren personalisierte Konversationen
Die vier KIs kreieren dabei in Echtzeit eine personalisierte Konversation: Die KIs kommunizieren dabei mit Hilfe der künstlich erzeugten Stimme "Carolina" von ElevenLabs. Die Antwort des Opfers wird mit OpenAI Whisper transkribiert und an GPT-4o-mini gefüttert, das wiederum passenden Dialog in Echtzeit generiert. OpenAI Voice agiert als Backup für stimmliche Prozesse. Die KIs bilden dadurch eine kontinuierliche Konversationsschleife mit dem Opfer, die keine menschliche Involvierung benötigt.
Automatisierte Vishing-Angriffe mit Erfolgskontrolle
Diese Entwicklung ermöglicht Vishing-Angriffe in deutlich grösserem Umfang. Über die Benutzer-Oberfläche von CallFlow lassen sich unter anderem aktive Anrufe, Erfolgsquoten und auch die durchschnittliche Gesprächsdauer überwachen.
Ein einzelner Operator kann so hunderte betrügerische Anrufe gleichzeitig koordinieren und nur bei Problemen der KI in die Gespräche eingreifen. Dadurch sinken der personelle Aufwand sowie die Kosten für Kriminelle erheblich. Vishing wird damit skalierbarer, automatisierter und ausgefeilter.
Die Untersuchung der Plattform offenbarte zudem gezielte Kampagnen gegen mehrere Banken sowie eine Datenbank mit Telefonnummern, die mit einer bestimmten Bank in Verbindung standen. Dies deutet darauf hin, dass die Datenbank als zentrale Anrufliste für das automatisierte Vishing-System genutzt wird.
Entsprechende Trainings können dabei helfen, Vorsicht und gesundes Misstrauen von Mitarbeiterinnen und Mitarbeitern zu sensibilisieren und sie dadurch vor solchen Vishing-Angriffen zu schützen.
Weitere Informationen und Details zu den beschriebenen Entwicklungen gibt's auf der Website von Group IB, gleich hier.