
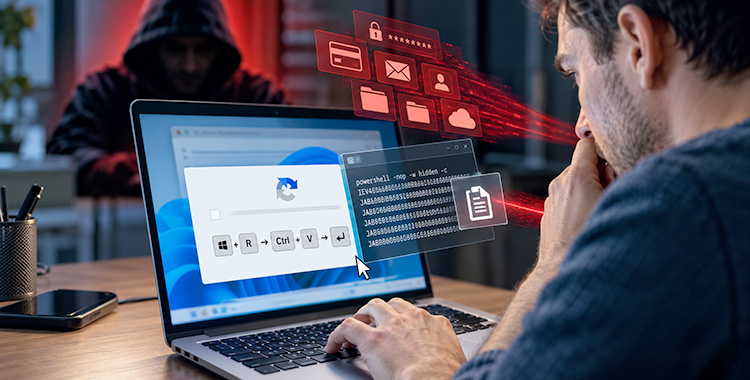
Die Sicherheitsbranche setzt bei der Authentifizierung immer höhere Massstäbe, doch das schwächste Glied ist nach wie vor der Mensch – und mit ClickFix-Angriffen haben Hacker eine Möglichkeit gefunden, Menschen dazu zu bringen, sich selbst zu hacken.
ClickFix ist ein Social-Engineering-Angriff, bei dem das Opfer dazu verleitet wird, schädlichen Code auf dem eigenen Gerät auszuführen. Dadurch öffnet sich für den Angreifer der Zugriff auf sämtliche Daten, einschliesslich der gespeicherten Passwörter, Passkeys und Sitzungscookies.
Deividas Ambrazevicius, Engineering Manager bei NordPass, hat kürzlich eine forensische Untersuchung für einen User durchgeführt, der eine scheinbar einfache Frage stellte: "Ist mein Computer infiziert?" Die Antwort lautete "Ja!" – und die Geschichte, wie es dazu kam, ist eine warnende Lektion, bei der es um gekaperte Konten und Identitätsbetrug geht.
Eine Fallstudie aus der Praxis
Der Mann, der um Hilfe bat, hatte etwa eine Woche zuvor mit einem ehemaligen Kollegen gechattet – einer realen Person, die er kannte und mit der er über Jahre hinweg einen Nachrichtenverlauf hatte. Oder so dachte er zumindest. Dieser "ehemalige Kollege" schlug einen Online-Call vor und behauptete, er wolle über die Arbeit reden. Der Anruf schlug jedoch fehl, es gab keinen Ton. Also sagte der "Kollege", dass Microsoft Teams wahrscheinlich ein Update benötige, und er schickte eine übersichtliche Anleitung. Was zu tun, was zu kopieren und was wohin einzufügen war – alles war übersichtlich vorbereitet. Der Mann befolgte jeden Schritt. Und dann verschwand der "Kollege". Eine Woche später kamen dann doch die Zweifel.
Ambrazevicius schlug vor, die betreffende Person über einen anderen Kanal zu kontaktieren – zum Beispiel über LinkedIn. Tatsächlich stellte sich heraus, dass dieser Kollege nichts von der ganzen Sache wusste. Sein Konto war gekapert worden.
"Ich habe die relevanten Daten vom Computer extrahiert und eine forensische Analyse durchgeführt. Was ich dabei fand, umfasste sowohl die Spuren der böswilligen Aktivitäten als auch Teile der Geschichte darüber, wie sich der Angriff abgespielt hat", so Ambrazevicius.
- Der Code wurde auf der Ebene einzelner Zeichen verschleiert, sodass er bei einer einfachen Textsuche nicht gefunden werden konnte.
- Er wurde mit einer "Invoke-Expression" gestartet, ohne dass jemals eine ausführbare Datei auf der Festplatte gespeichert wurde. Deshalb schlug die herkömmliche Antiviren-Software nicht Alarm.
- Curl.exe hat die Daten über Port 443 an einen Remote-Command-and-Control-Server (C2) gesendet.
- Alle im Chrome-Browser gespeicherten Sitzungscookies wurden abgegriffen, ebenso wie Dateien verschiedener Unternehmen.
- Die standardmässig installierte Windows-Firewall lässt in der Regel den gesamten ausgehenden Datenverkehr ohne jegliche Warnung zu – daher blieb der Angriff in Echtzeit unbemerkt.
Ausserdem berichtet der User, dass nach einer Woche weitaus weniger Daten vorhanden waren, als es eigentlich hätte sein können. Die beste Vorgehensweise wäre laut dem Experten gewesen, sofort die Verbindung zum Internet zu trennen, den Computer aber nicht herunterzufahren, damit der RAM nicht gelöscht wird – denn so lässt sich der grösste Teil der Daten wiederherstellen.
Gefälschtes Captcha
Laut Ambrazevicius handelte es sich um einen recht ausgeklügelten Angriff, bei dem ein gekapertes Konto und eine gewisse Vorbereitung im Spiel waren. Aber es gibt auch einfachere Angriffsmethoden. Eine davon ist das gefälschte Captcha – eine der häufigsten Methoden, mit denen ein ClickFix-Angriff ausgeführt wird.
Anstatt den Nutzer aufzufordern, ein Bildrätsel zu lösen, behauptet das gefälschte Captcha, dass zusätzliche Verifizierungsschritte erforderlich sind und weist den Nutzer an, eine kurze Tastenfolge einzugeben. Meistens ist das die Windows-Taste + R (wodurch sich das Windows-eigene Dialogfeld "Ausführen" öffnet), dann Strg + V (wodurch die versteckte schädliche Nutzlast aus der Zwischenablage eingefügt wird) und schliesslich die Eingabetaste (wodurch der Befehl ausgeführt wird).
"Man darf nicht vergessen, dass Infostealer nicht nur Passwörter stehlen. Sie stehlen auch Sitzungscookies – die Schlüssel, die ein Server nach einer erfolgreichen Anmeldung via 2FA ausgibt. Der Kriminelle lädt diesen in seinen eigenen Browser und öffnet das Konto – ohne Passwort, ohne Code. Deshalb reicht es nicht aus, das Passwort nach einem Vorfall einfach zu ändern. Man sollte alle Sitzungen sofort beenden", warnt Ambrazevicius.
So wird man nicht zum Opfer dieser Angriffe
- Wenn eine Person verlangt, dass Sie eine App aktualisieren müssen, weil sie Sie nicht hören kann, dann sollten alle Alarmglocken schrillen. Kontaktieren Sie die Person über einen anderen Kanal.
- Seien Sie äusserst vorsichtig, wenn eine Website oder ein Programm Sie unerwartet auffordert, Text einzufügen oder Befehle in PowerShell oder im Terminal auszuführen.
- Ein vertrauter Name ist nicht gleichbedeutend mit einer vertrauten Person. Jeden Tag werden Konten gestohlen.
- Selbst wenn man heutzutage jemanden sieht oder hört, den man kennt, gibt es keine Garantie dafür, dass es sich tatsächlich um diese Person handelt – es könnte sich um einen Deepfake handeln. Seien Sie immer vorsichtig und vereinbaren Sie ein Codewort, das nur Ihre Familie und Freunde kennen, und fragen Sie danach, wenn Ihnen etwas verdächtig vorkommt.
- Wenn Sie mit sensiblen Daten arbeiten und einen solchen Vorfall vermuten, zögern Sie nicht: Wenden Sie sich an eine Fachperson. Ein Computer kann vieles preisgeben, jedoch nur so lange, bis der Nutzer die Beweise unwissentlich vernichtet.
- Wenn so etwas passiert und die Sitzungen und Dateien auf Ihrem Computer vertraulich sind, müssen sie als kompromittiert betrachtet und dementsprechend behandelt werden.
Hinweis der Redaktion: Auch ClickFix-Methoden werden laufend weiterenwickelt und entsprechend raffinierter. Dabei stehen Computer mit den Betriebssystemen Windows und macOS im Visier.